開発環境
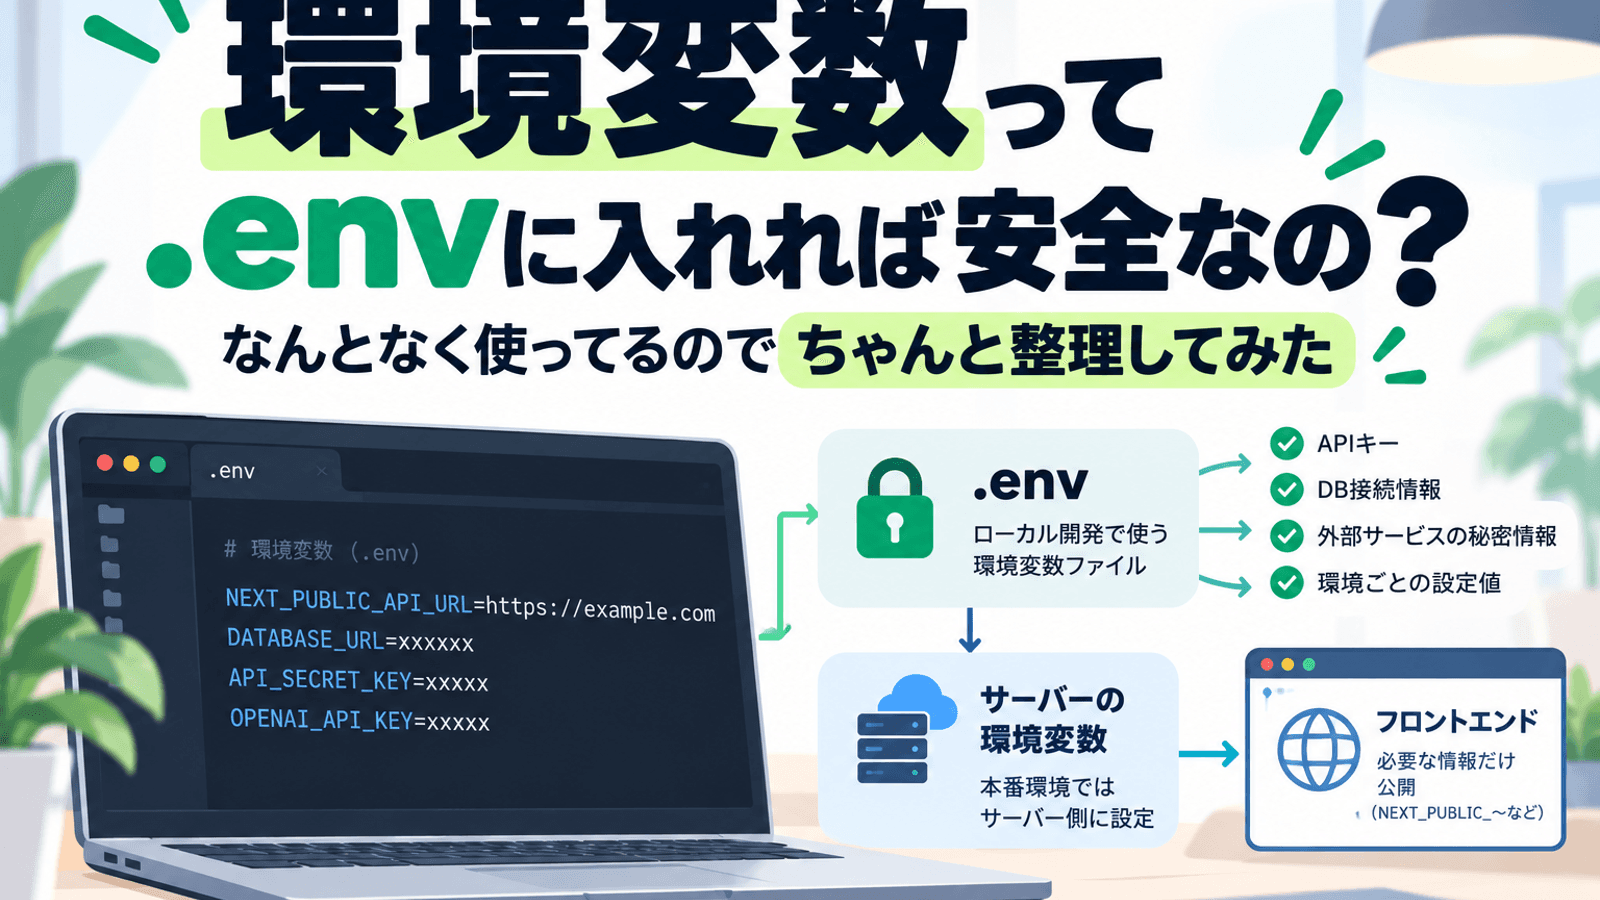
環境変数って.envに入れれば安全なの?
.envにAPIキーを入れれば安全だと思いがちですが、.env自体は秘密を暗号化する金庫ではありません。Next.jsのNEXT_PUBLIC_、GitHub Actions Secrets、本番環境のSecret管理まで含め、環境変数をどこでどう扱うべきか整理します。
tag
全 2 件
GitHub Actions の記事。テストや静的解析を自動で回す CI の作り方をまとめています。
.envにAPIキーを入れれば安全だと思いがちですが、.env自体は秘密を暗号化する金庫ではありません。Next.jsのNEXT_PUBLIC_、GitHub Actions Secrets、本番環境のSecret管理まで含め、環境変数をどこでどう扱うべきか整理します。
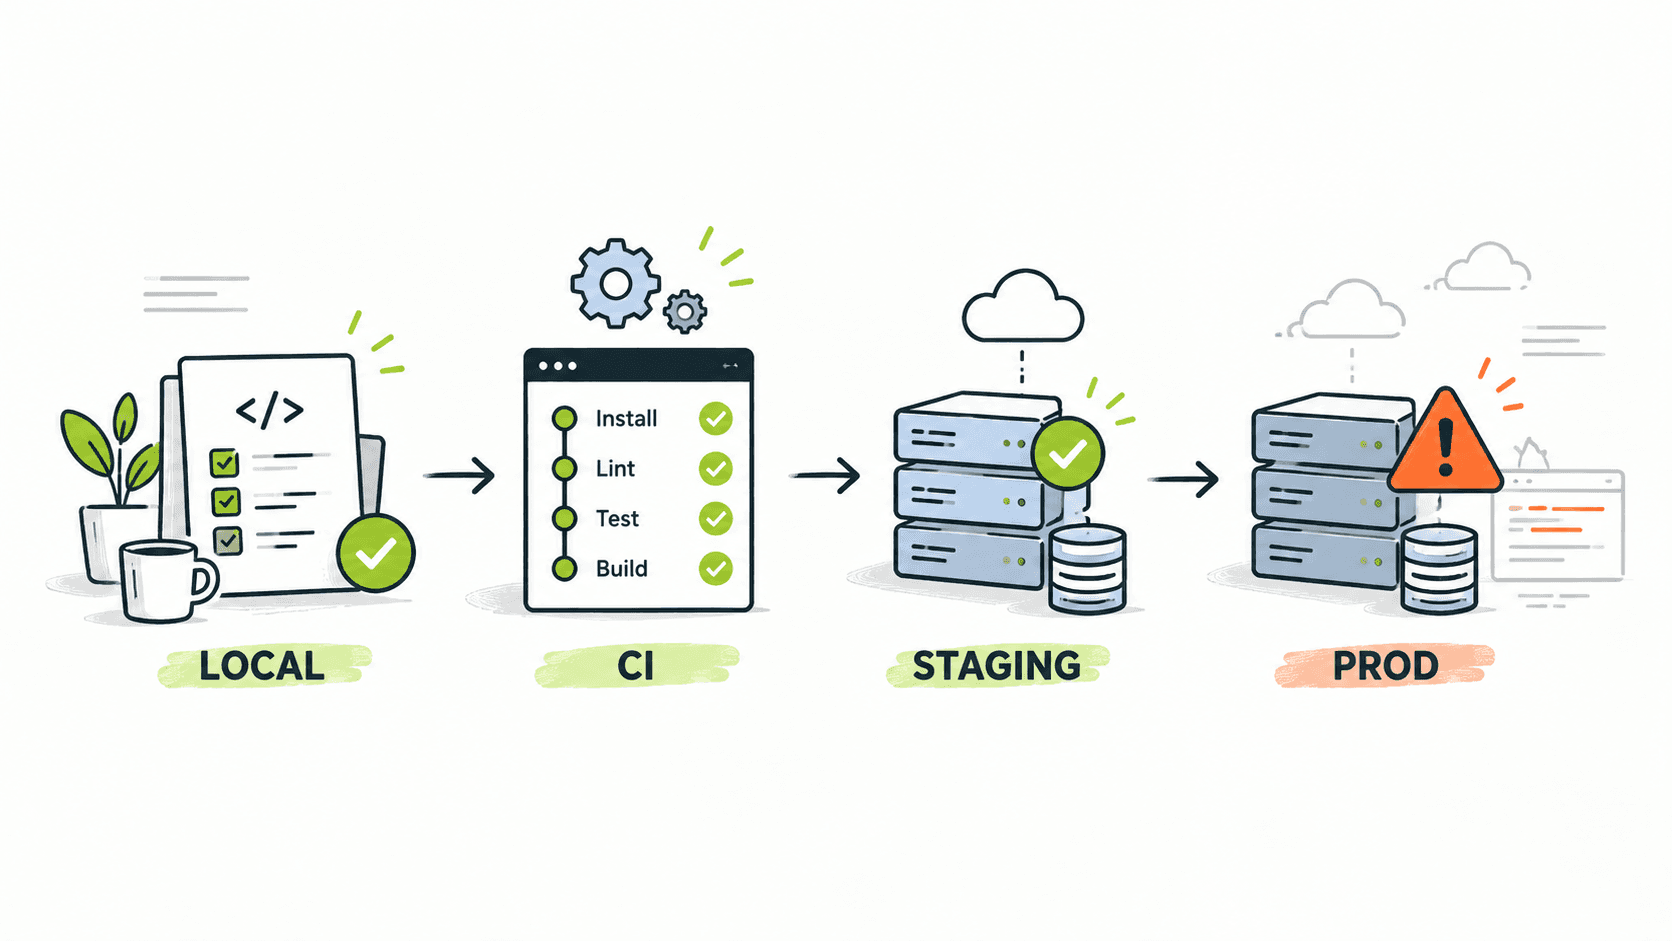
Playwright・Husky・GitHub Actionsで確認作業はかなり減りました。それでもローカルでは通るのに本番だけ失敗することがあります。自動テストを増やすのではなく、ローカル・CI・ステージング・本番で確認範囲を分ける考え方を整理します。
about