Supabase Vaultって何?
目次
APIキーを.envに入れる方法は知っていても、「DBの中の処理から外部APIを呼ぶなら、秘密値はどこへ置く?」と考えると、また迷います。Supabase Vaultは、このようなDB側で扱う秘密情報の保存先として検討できる機能です。
ただし、暗号化して保存することと、誰にも読めないことは別です。 Vaultでは、復号できるビューや、それを利用する関数の権限まで確認する必要があります。
この記事は2026年10月29日時点の公式資料をもとにした技術解説です。実際のSupabaseプロジェクトへ秘密値を登録する検証は行っていません。SQLは説明用で、実行確認済みの手順ではありません。
Vaultは、Postgres内で秘密値を暗号化して保存する仕組み
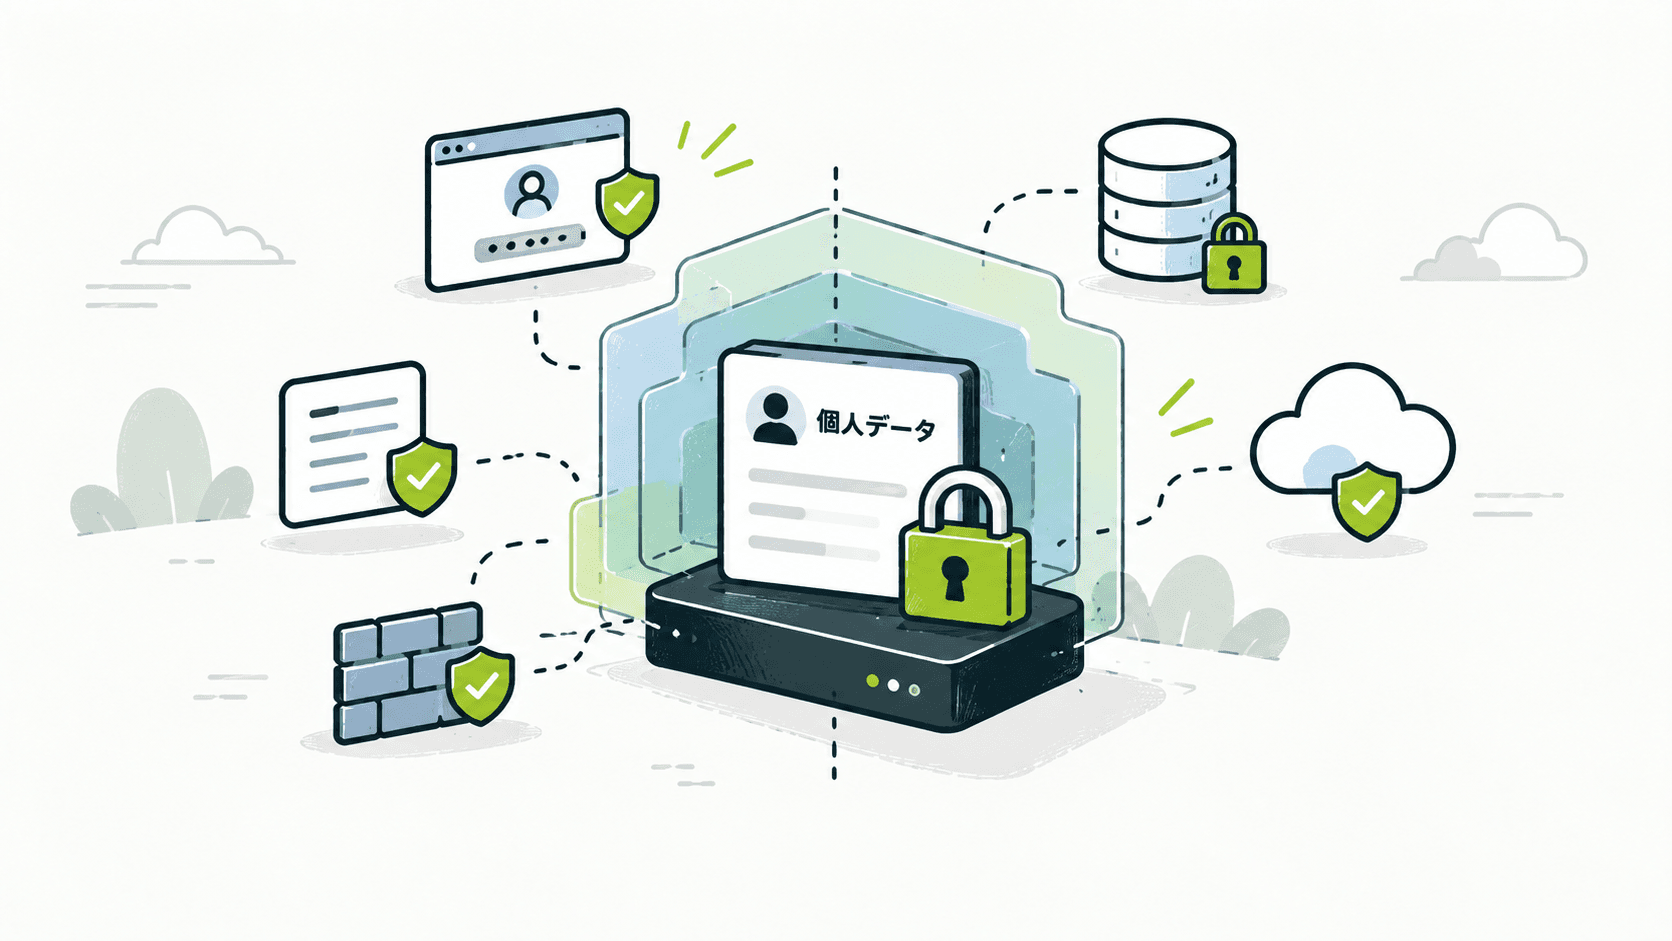
Supabaseの公式Docsでは、VaultはPostgresの拡張機能と管理UIとして説明されています。APIキーやトークンなどを保存し、SQLから利用できます。Vault公式Docs(外部サイト)
例えば、DBから外部サービスを呼ぶ処理で、そのサービス用の秘密値を参照したい場合です。アプリのソースへキーを直書きする代わりに、DB内の管理された保存先へ分けることを検討できます。
一方、予約者の名前や連絡先など、アプリで扱う個人データの保存設計を丸ごとVaultへ置き換える話ではありません。何を保存するか、保存期間、利用者ごとのアクセス制御は別に設計します。こちらはSupabaseへ個人情報を保存するときの暗号化と権限で扱っています。
保存先は「どの処理が使うか」から選ぶ
同じ秘密情報でも、使う場所が違えば、自然な保存先も変わります。
秘密値を使う処理 | 保存先の候補 | 判断のポイント |
|---|---|---|
DB内の処理 | Supabase Vault | DBから読む必要があるか |
Edge Functions | FunctionsのSecrets/環境変数 | 関数の実行環境だけで使えればよいか |
アプリのサーバー処理 | 配置先の秘密情報管理 | DBへ渡さずに済むか |
ブラウザ | 秘密のAPIキーは置かない | サーバーで認証・認可して代理実行できるか |
Edge Functionsには環境変数を管理する公式の仕組みがあります。Vaultへ登録した値が、そのままFunctionsの環境変数として使えると考えず、読み取り経路を分けて設計してください。Functionsの環境変数(外部サイト)
「Vaultなら何でも安全にまとまる」より、必要な実行場所だけが読める構成の方が、権限を小さくできます。.env全般の考え方は環境変数と秘密情報の扱いも参考になります。
暗号化した値と、復号して読む経路を分けて理解する
公式のSQLインターフェースには、暗号化された秘密値を持つvault.secretsと、復号結果を参照するvault.decrypted_secretsがあります。
ここが最も注意したい点です。vault.decrypted_secretsへアクセスできる利用者は、平文の秘密値を読めます。 保存時の暗号化があっても、その権限で読まれた結果を守ってくれるわけではありません。
また、秘密値を読む権限がなくても、強い権限で実行される関数を経由して結果を取得できれば、実質的な漏えい経路になります。テーブルだけを見て終わらせず、ビュー、関数、API、ログまでたどる必要があります。
SQLの形を、ダミー値で確認する
公式には、秘密値を登録するvault.create_secret()が用意されています。次は構造を理解するための例です。
-- 説明用のダミー値です。実キーへ置き換えて公開しないでください。
select vault.create_secret(
  'dummy-value-for-learning',
  'demo_external_api',
  '使い方を理解するためのサンプル'
);
戻り値は登録した秘密情報のUUIDです。アプリ内で参照する識別子や名前と、秘密値そのものを分けて扱います。
保存状況の確認では、最初から平文を一覧表示する必要はありません。
-- 値の確認ではなく、登録対象を識別するための例
select id, name, description
from vault.secrets
where name = 'demo_external_api';
実際に秘密値を使う信頼されたDB処理では、必要な対象だけを復号ビューから取得する形になります。ただし、公開用RPCからその値を返す設計にはしません。ここでは平文を出力するSQLを実行しておらず、秘密値の読み取りテストも未実施です。
本物のキーをSQLエディタへ貼る場合は、クエリ履歴、操作ログ、共有画面も秘密情報の取り扱い対象になります。暗号化後のテーブルだけでなく、登録時の経路にも注意してください。
RLSがあるからVaultも安全、とは判断しない
Supabaseでアプリの行データを守るRLSと、Vaultのビューや関数を誰が利用できるかというSQL権限は、同じ確認ではありません。
特に、フロントエンドから使うanon・authenticatedなどのロールで復号ビューを読めないことを確認したいです。スキーマがData APIの公開対象外でも、公開スキーマの関数から参照できれば、別の入口が生まれます。
また、SECURITY DEFINERは作成者の権限で動くため、単に権限エラーを消すために付けるべきではありません。必要な場合は、呼び出し元の認可、実行権限、参照先の固定、戻り値までレビューします。Supabaseの関数とセキュリティ(外部サイト)
運用前は、次の経路で考えると確認漏れを減らせます。
ブラウザ/外部利用者
  → 公開API・RPC
  → DB関数
  → Vaultの復号ビュー
  → 応答・ログ・外部APIへの送信
どこで誰の権限になるか、どこへ値が出るかを確認します。秘密値を取得してブラウザへ返すなら、保存時に暗号化されていても目的を果たせません。
検証では「必要な処理だけが使える」を確かめたい
導入時は、権限を持つ管理者で読めることだけを確認しても不十分です。検証用のプロジェクトとダミー値で、少なくとも次を確認します。
検証する主体・経路 | 期待する状態 |
|---|---|
管理用の操作 | 対象を識別・更新できる |
必要なバックエンド処理 | 必要な用途にだけ使える |
未認証の利用者 | 秘密値を取得できない |
一般のログイン利用者 | ログインしただけでは取得できない |
APIの成功・失敗応答 | 平文の秘密値が混ざらない |
エラー・デバッグログ | 秘密値や認証ヘッダーが残らない |
これは今後の確認計画であり、検証結果ではありません。「権限なしで失敗した」場合も、無関係な接続エラーで失敗しただけではないかを切り分けます。
ローテーションは、Vaultの更新だけでは終わらない
キーが漏れた場合、Vaultの値を新しくするだけでは、外部サービスで古いキーがまだ有効なことがあります。
新しいキーを発行し、保存先と利用側を更新し、処理が動くことを確認したうえで、古いキーを失効させる流れを用意します。通常の更新ではサービス停止を避ける順番を考え、漏えいが疑われる場合は封じ込めを優先します。
Vaultには更新・削除のSQLもありますが、削除は外部サービス側の失効とは別です。バックアップや障害復旧時に、古い認証情報へ戻ってしまわないかも運用手順へ入れておきたいです。
Vaultを選ぶ基準は、「暗号化という名前が付いているから」ではなく、DB内で秘密値を使う必要があり、その読み取り経路を限定できるかです。使う場所、読める主体、外へ出る経路を一枚のメモに整理してから導入を考えると、判断しやすくなります。
仕様確認に使った公式資料
更新履歴も確認していますが、利用プロジェクトの拡張機能や権限を実査したものではありません。導入時は現行の公式Docsと、対象プロジェクトの実際の権限を確認してください。